Une cyberattaque contre un prestataire frigorifique de l'EFS a visé sans succès des stocks de plasma.
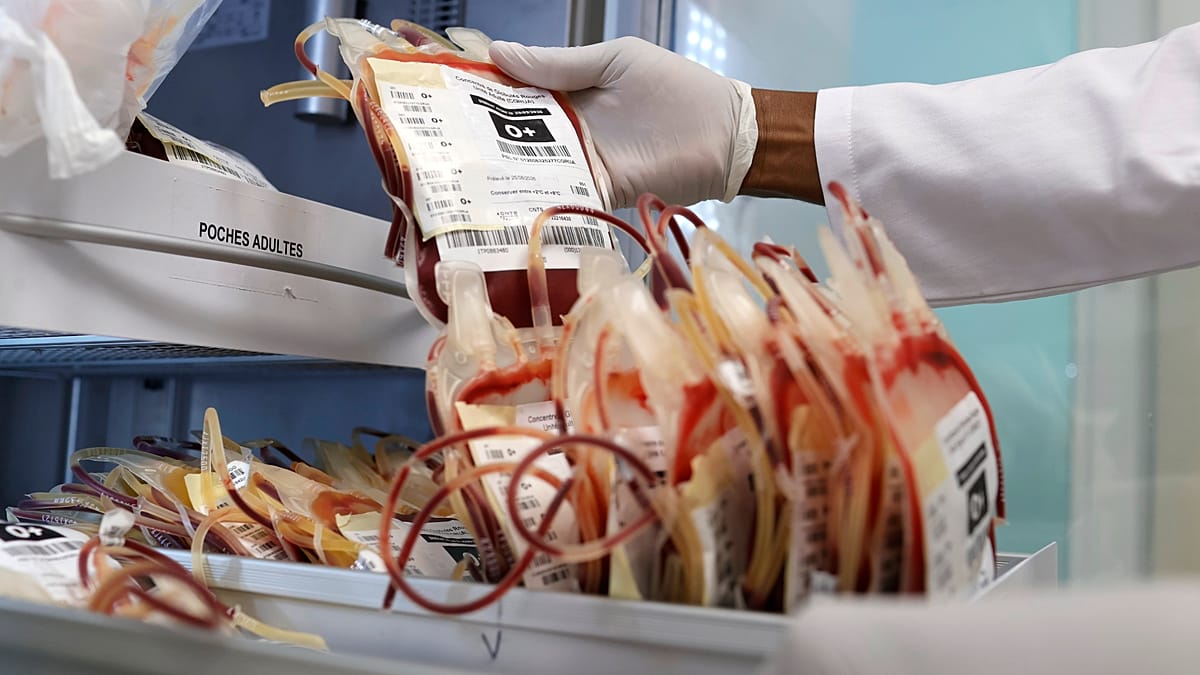
Dans la nuit du 1er au 2 novembre 2026, une **cyberattaque** a ciblé l'entreprise Coolworld, sous-traitant de l'**Établissement français du sang**. Les hackers ont tenté de porter les chambres froides de **-30 °C à 110 °C**, sans causer de perte de **produits sanguins**.
L'analyse
📌 **FAITS**
- Dans la nuit du 1er au 2 novembre 2026, les systèmes de pilotage industriel (OT/IoT) de l'entreprise Coolworld, prestataire frigorifique de l'Établissement français du sang (EFS), subissent un piratage à distance.
- Les pirates modifient les consignes de température de plusieurs chambres froides, notamment en Bourgogne-Franche-Comté, demandant de passer de -30 °C à 110 °C.
- Un technicien d'astreinte détecte immédiatement la dérive thermique et stoppe l'incident avant que la température critique ne soit atteinte.
- Le ministère de la Santé et l'EFS confirment qu'aucun échantillon ni poche de plasma congelé destiné aux transfusions n'a été détruit.
📍 **CONTEXTE**
- Cet incident survient deux semaines après une vague de cyberattaques similaires ayant déréglé les systèmes de réfrigération de plusieurs enseignes de la grande distribution en France et en Europe.
- Les cyberattaques ciblant les équipements industriels connectés (OT/IoT) et la chaîne du froid constituent une menace grandissante identifiée par les autorités européennes.
👥 **ACTEURS**
- **Établissement français du sang (EFS)** : Garant de la chaîne transfusionnelle nationale, affirme n'avoir subi « zéro conséquence opératoire ».
- **Coolworld** : Prestataire externe spécialisé dans la gestion des installations frigorifiques industrielles dont le système informatique a été infiltré.
- **Ministère de la Santé** : Confirme l'intervention humaine rapide ayant neutralisé le piratage.
- **Équipe technique d'astreinte** : Technicien dont la vigilance nocturne a permis de préserver les stocks.
📊 **ENJEUX**
- **Dépendance aux sous-traitants** : L'attaque illustre la vulnérabilité des organismes publics essentiels via leurs prestataires tiers interconnectés.
- **Sécurité sanitaire** : Une hausse prolongée de température détruirait les protéines et anticorps du plasma congelé, le rendant impropre à toute utilisation médicale.
🔮 **PERSPECTIVES**
- Renforcement attendu des exigences de cybersécurité pour les fournisseurs de technologies industrielles du secteur de la santé.
- Poursuite des investigations pour identifier le mode opératoire précis et déterminer s'il existe un lien direct avec les attaques ayant touché la grande distribution.
Contexte
Similaire aux cyberattaques ayant déréglé les systèmes frigorifiques de plusieurs supermarchés européens en octobre 2026.
Pourquoi c'est important
Cette affaire touche directement la sécurité de la réserve nationale de produits sanguins. Elle montre comment le piratage d'un simple prestataire informatique externe peut menacer des infrastructures critiques de santé publique. Grâce à la détection humaine immédiate, l'approvisionnement des hôpitaux et les transfusions de plasma sont restés totalement sécurisés.
Acteurs clés
- Établissement français du sang (EFS) — Organisme public chargé de la collecte et distribution du sang
Confirme l'absence d'impact sanitaire et la poursuite normale des activités. - Coolworld — Prestataire externe d'équipements frigorifiques
Entreprise dont l'infrastructure de pilotage IoT a été compromise. - Ministère de la Santé — Autorité de tutelle sanitaire
Rassure sur l'absence de conséquences opératoires pour les patients.
Chiffres clés
- -30 °C — Consigne d'origine (Le Canard enchaîné / EFS)
- 110 °C — Consigne piratée (Le Canard enchaîné / EFS)
- 0 — Poches perdues (Ministère de la Santé)
Et ensuite
À court terme, audit général des accès distants OT/IoT chez tous les sous-traitants du secteur médical. À long terme, durcissement des normes de cybersécurité imposées aux prestataires du système de santé.
Questions fréquentes
Des poches de sang ont-elles été perdues lors de la cyberattaque ?
Non, l'intervention immédiate d'un technicien d'astreinte a empêché la température des chambres froides d'augmenter. Aucun produit sanguin n'a été endommagé.
Comment les piratages de frigos ont-ils été exécutés ?
Les hackers ont exploité une faille dans le système d'automatisme industriel (OT/IoT) du sous-traitant Coolworld pour modifier à distance les consignes de température.
Sources
- "*Cyberattaque : des chambres froides de l'Établissement français du sang piratées*" (nouvelle fenêtre)Euronews
- "*Cyberattaque : De -30 à 110 °C… Les réfrigérateurs du don du sang piratés à leur tour*" (nouvelle fenêtre)20 Minutes
- "*Cyberattaque d'un prestataire de l'EFS : Les hackers ont du sang sur les mains*" (nouvelle fenêtre)Le Canard enchaîné
- "*«Des frigos programmés pour atteindre 110°C» : l’Établissement français du sang visé par une cyberattaque*" (nouvelle fenêtre)Le Figaro Vidéo
- "*L’UE dénonce «des cyberattaques répétées extrêmement préoccupantes» contre des supermarchés en Europe*" (nouvelle fenêtre)Le Figaro
- Piratage des frigos de supermarché : Une nouvelle forme de cyberattaque ? (nouvelle fenêtre)Télé Matin - France Télévisions
- Une cyberattaque frappe les frigos de plusieurs enseignes de la grande distribution (nouvelle fenêtre)BFMTV
- Énorme cyberattaque sur les frigos de supermarché ! Je vous explique. #cybersecurity #tech #cyber (nouvelle fenêtre)Yasware
- Cyberattaque sur des frigos? #cybersécurité #viral (nouvelle fenêtre)Solution Tech Canada
- Frigos piratés : Qui est responsable de cette cyberattaque inédite ? (nouvelle fenêtre)franceinfo
- Des frigos du don du sang ont fait l'objet d'une cyberattaque (nouvelle fenêtre)BFMTV
- Une cyberattaque touche des installations frigorifiques utilisées par l'Etablissement français (nouvelle fenêtre)L'écho du matin
- Cyberattaque de frigos (nouvelle fenêtre)L'Est Républicain