Une cyberattaque visant les frigos de supermarchés touche plusieurs pays d'Europe dans la nuit du 1er au 2 novembre
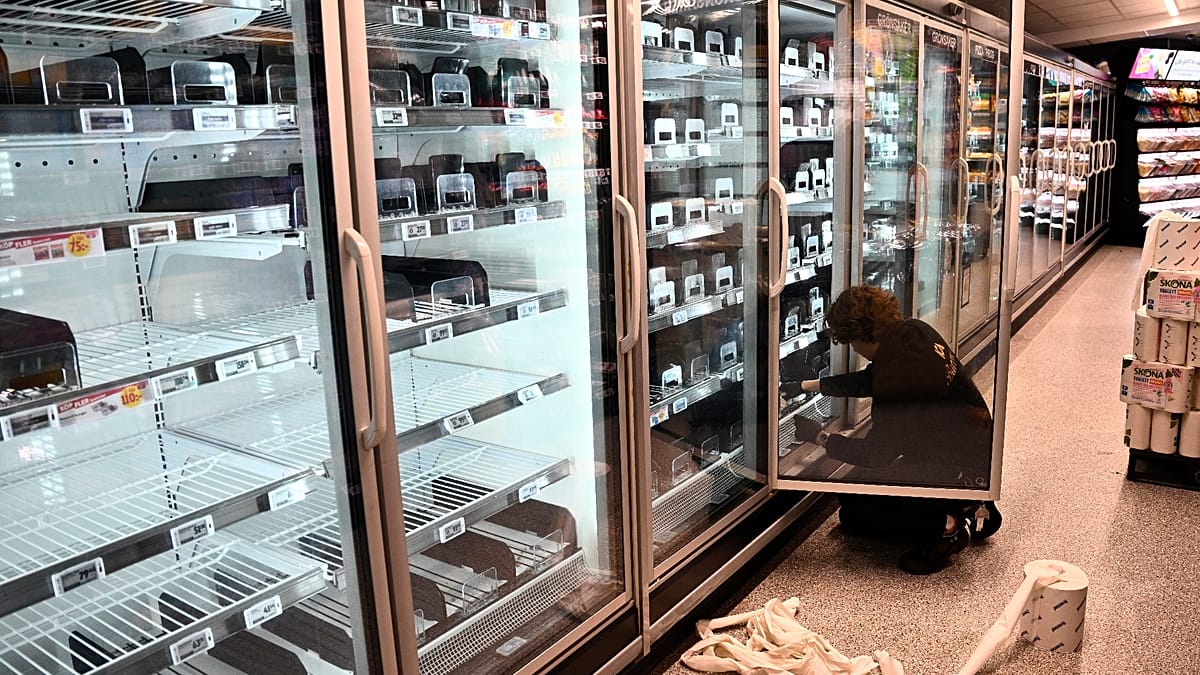
Dans la nuit du **1er au 2 novembre 2026**, les frigos et congélateurs de dizaines de supermarchés ont vu leur température monter, en **Belgique**, au **Luxembourg** et en **Suède** selon l'AFP (Le Figaro), dans **sept pays** selon Euronews. Les systèmes visés utilisent un logiciel **Danfoss**, qui met en cause des clients n'ayant pas fait les mises à jour. Le Figaro titre sur « des milliers de frigos », Carrefour parle de 15 magasins sur 700 et d'un impact très limité. L'auteur est inconnu et le parquet fédéral belge enquête.
L'analyse
📌 **FAITS**
Dans la nuit du 1er au 2 novembre 2026, des dizaines de supermarchés répartis dans au moins sept pays d'Europe (Belgique, Suède, Estonie, Pays-Bas, Luxembourg, Irlande et Finlande) ont été cibles d'un piratage informatique. Les attaquants ont modifié à distance les paramètres des réfrigérateurs et congélateurs, poussant les températures jusqu'à 38 °C, 50 °C ou 70 °C. En Belgique, environ 40 magasins Delhaize Proxy, 15 Carrefour Shop & Go, 15 Intermarché et 5 stations-service Spar Q8 ont subi des pertes alimentaires chiffrées à plusieurs centaines de milliers d'euros.
📍 **CONTEXTE**
Cet incident fait suite à une attaque similaire survenue le 12 octobre 2026 en France contre les réseaux Intermarché et Coopérative U. À la suite du piratage français, le directeur général de l'ANSSI, Vincent Strubel, avait évoqué des « défauts de sécurisation élémentaire ». Aujourd'hui, la récidive à l'échelle européenne démontre que les vulnérabilités sur les chaînes de froid connectées restent largement exploitées.
👥 **ACTEURS**
- **Danfoss** : Le fabricant d'équipements frigorifiques indique que les failles exploitées concernent principalement des logiciels obsolètes et non mis à jour.
- **Sabcobel** : L'installateur et spécialiste de maintenance frigorifique est intervenu en Belgique pour migrer les équipements vers des connexions sécurisées.
- **Les enseignes de grande distribution** (Carrefour, Delhaize, SuperValu, ICA, Coop) : Elles ont procédé au retrait et à la destruction des denrées détériorées tout en maintenant leurs magasins opérationnels.
- **Le Parquet fédéral belge** : Une enquête judiciaire a été formellement ouverte pour identifier les auteurs de l'attaque.
📊 **ENJEUX**
Le piratage exploite l'accessibilité à distance de boîtiers électroniques industriels (IoT) connectés sans isolation suffisante. Pour le consommateur, l'impact direct réside dans la destruction sèche de tonnes de nourriture et des pénuries temporaires de produits frais en rayon.
🔮 **PERSPECTIVES**
La sécurisation du secteur passe par la mise à jour impérative des micrologiciels Danfoss et l'encapsulation de la gestion des frigos derrière des liaisons Internet sécurisées, mesure désormais accélérée par les installateurs dans toute l'Europe.
Contexte
L'évènement reproduit un mode opératoire similaire subit le 12 octobre 2026 en France par les enseignes Intermarché et Coopérative U.
Pourquoi c'est important
Ce piratage illustre la fragilité des installations industrielles connectées de la vie quotidienne. Pour les consommateurs, le risque se traduit immédiatement par des fermetures de rayons frais, des pénuries locales et un gaspillage alimentaire massif.
Acteurs clés
- Danfoss — Fabricant de systèmes de régulation frigorifique
Estime que les piratages ciblent principalement des installations dotées de logiciels anciens non mis à jour. - Sabcobel — Société d'installation et de maintenance frigorifique
Déploie en urgence des connexions Internet sécurisées pour prémunir les clients contre les failles. - Vincent Strubel — Directeur général de l'ANSSI
Avait souligné l'existence de failles basiques lors de l'attaque initiale en France.
Chiffres clés
- 7 — Pays touchés selon Euronews (Euronews)
- 70 °C — Température réglée dans certains frigos belges (Médias belges cités par Euronews)
- 50 °C — Température fixée dans un magasin suédois (Le Figaro (AFP))
- 15 sur 700 — Magasins Carrefour touchés en Belgique (Carrefour (Euronews, Le Figaro/AFP))
Et ensuite
Scénario Tendanciel : Multiplication des sabotages ciblés contre la grande distribution en l'absence de mise aux normes systématique des équipements IoT anciens.
Scénario de Rupture : Reconfiguration contraignante des normes européennes de cybersécurité obligeant le secteur agroalimentaire à isoler totalement les régulateurs frigorifiques du Web public.
Questions fréquentes
Quels pays et supermarchés sont touchés par la cyberattaque ?
Sept pays sont concernés : la Belgique, la Suède, l'Estonie, les Pays-Bas, le Luxembourg, l'Irlande et la Finlande. Des enseignes comme Carrefour, Delhaize, Intermarché, SuperValu, Selver et ICA ont subi des avaries.
Comment les pirates ont-ils modifié la température des congélateurs ?
Les attaquants ont exploité une vulnérabilité logicielle sur des boîtiers de régulation frigorifique Danfoss connectés à Internet et fonctionnant avec des logiciels obsolètes.
Que sont devenues les denrées exposées à la chaleur ?
Des magasins ont jeté des produits, mais l'ampleur varie : Intermarché Belgique dit avoir jeté peu de marchandises et Carrefour parle d'un impact très limité (AFP, Le Figaro). Aucun bilan global n'est publié.
Sources
- *Une cyberattaque vise les systèmes de réfrigération de supermarchés en Europe* (nouvelle fenêtre)Euronews
- *Cyberattaque contre les systèmes de réfrigération de supermarchés en Europe* (nouvelle fenêtre)Yahoo! Actualités
- *Après la France, des milliers de frigos de supermarchés de nouveau piratés ce lundi en Europe* (nouvelle fenêtre)Le Figaro