La police démantèle Reacher, un moteur de recherche illicite qui revendait 730 millions de données volées
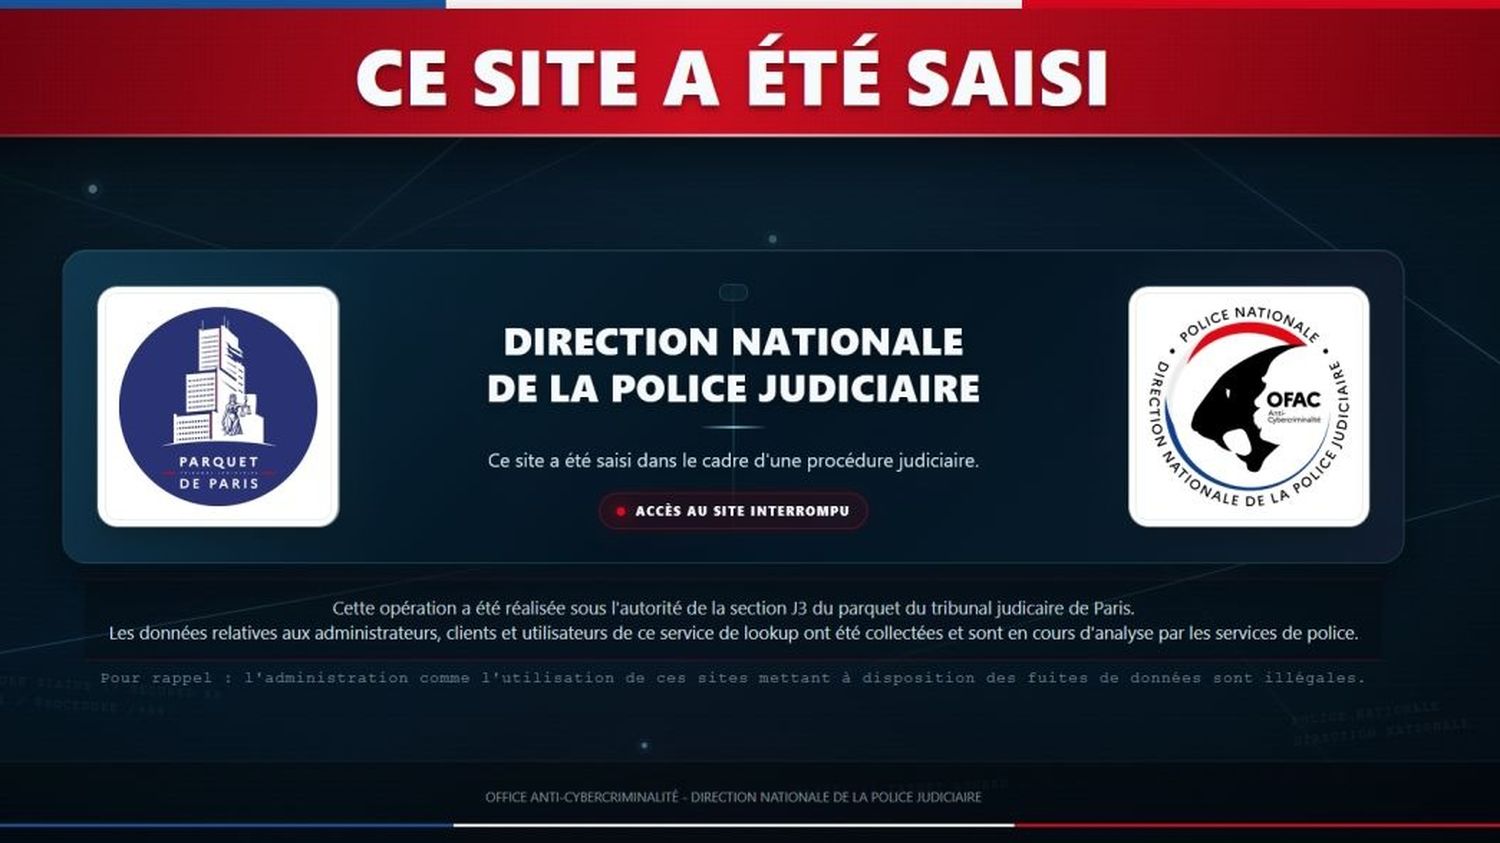
L'Office anti-cybercriminalité (Ofac) a interpellé trois administrateurs du site Reacher, rebaptisé Stryx(x), qui indexait **730 millions de données volées**. Les suspects, âgés de 17 ans, encourent jusqu'à **10 ans de prison** et seront jugés en janvier 2027.
L'analyse
📌 **FAITS**
- Le 6 octobre 2026, l'Office anti-cybercriminalité (Ofac) a interpellé trois personnes présentées comme les administrateurs du site « Reacher », un moteur de recherche illicite (lookup) spécialisé dans la revente de données personnelles volées.
- Le site, créé en mars 2026, revendiquait **730 millions de lignes de données indexées** et plus de **3 millions de requêtes** réalisées.
- L'enquête avait été confiée à l'Ofac par le parquet de Paris le 15 mai 2026, après un signalement de l'association e-Enfance.
- Les données des administrateurs, clients et utilisateurs du service ont été collectées et sont en cours d'analyse.
- Le 5 octobre, la ministre déléguée au Numérique, Anne Le Hénanff, a signalé à la justice un autre lookup nommé BrixHub.
📍 **CONTEXTE**
Les « lookups » sont des moteurs de recherche illicites qui indexent des données volées (identifiants, mots de passe, numéros de carte bancaire) pour les revendre. Ce phénomène est en forte hausse : en avril 2026, un autre lookup faisait déjà l'objet d'une enquête confiée à l'Unité nationale cyber (UNC) de la Gendarmerie nationale. En août, deux informations judiciaires avaient été ouvertes, chacune ayant donné lieu à une mise en examen et à un placement en détention provisoire. Aujourd'hui, cette opération marque la première démantèlement d'un lookup d'ampleur en France.
👥 **ACTEURS**
- **Ofac** : Office anti-cybercriminalité, en charge de l'enquête.
- **Trois administrateurs présumés** : des mineurs de 17 ans, inconnus de la justice, soupçonnés de recel d'extraction frauduleuse de données, de détention et de transmission frauduleuse de données en bande organisée.
- **Anne Le Hénanff** : ministre déléguée au Numérique, qui a signalé un autre lookup (BrixHub) à la justice.
- **e-Enfance** : association à l'origine du signalement initial.
📊 **ENJEUX**
Pour le citoyen, ces données volées peuvent être utilisées pour des usurpations d'identité, des fraudes bancaires ou du chantage. Le démantèlement de Reacher réduit temporairement ce risque, mais d'autres lookups restent actifs. Les peines encourues (10 ans de prison) montrent la gravité des faits, mais aucune condamnation n'a encore été prononcée dans un dossier de lookup, ce qui laisse une incertitude juridique.
🔮 **PERSPECTIVES**
- **Scénario tendanciel** : Le procès de janvier 2027 pourrait établir une jurisprudence sur les lookups, avec des peines exemplaires.
- **Scénario de rupture** : Si les données collectées permettent d'identifier les clients du service, de nouvelles vagues d'interpellations pourraient suivre, dissuadant les acheteurs de données volées.
Contexte
Premier démantèlement d'un lookup d'ampleur en France, après plusieurs enquêtes ouvertes depuis avril 2026.
Pourquoi c'est important
Ce sujet concerne directement chaque internaute : vos données personnelles (identifiants, mots de passe, coordonnées bancaires) peuvent être indexées sur ces moteurs de recherche illicites sans votre consentement. Le démantèlement de Reacher montre que la police agit, mais la vigilance reste nécessaire face à la multiplication des lookups.
Acteurs clés
- Ofac — Office anti-cybercriminalité
En charge de l'enquête - Anne Le Hénanff — Ministre déléguée au Numérique
A signalé un autre lookup (BrixHub) à la justice - Trois administrateurs présumés — Mineurs de 17 ans
Soupçonnés de recel et transmission frauduleuse de données
Chiffres clés
- 730 millions — Données indexées (franceinfo / 01net)
- 3 millions — Requêtes réalisées (franceinfo / 01net)
- 3 — Suspects interpellés (franceinfo / 01net)
- 17 ans — Âge des suspects (01net)
- 10 ans de prison — Peine maximale (01net)
Et ensuite
Scénario tendanciel : le procès de janvier 2027 pourrait établir une jurisprudence sur les lookups. Scénario de rupture : l'analyse des données collectées pourrait révéler l'identité des clients et déclencher de nouvelles interpellations.
Questions fréquentes
Qu'est-ce qu'un lookup ?
Un lookup est un moteur de recherche illicite qui indexe des données personnelles volées (identifiants, mots de passe, numéros de carte bancaire) pour les revendre sur le dark web. Le site Reacher, démantelé en octobre 2026, en était un exemple.
Quelle peine risquent les administrateurs de Reacher ?
Les trois administrateurs présumés, âgés de 17 ans, sont soupçonnés de recel d'extraction frauduleuse de données et de transmission frauduleuse en bande organisée. Ils encourent jusqu'à 10 ans de prison. Leur procès est prévu en janvier 2027.
Comment protéger mes données personnelles face aux lookups ?
Utilisez des mots de passe uniques et complexes, activez la double authentification, et surveillez régulièrement vos comptes pour détecter toute activité suspecte. En cas de fuite, signalez-le rapidement aux autorités.
Sources
- *La police démantèle un "lookup", un moteur de recherche illicite qui revend des données personnelles volées* (nouvelle fenêtre)franceinfo
- *730 millions de données volées : la police fait tomber Reacher, le moteur de recherche pirate de 3 ados* (nouvelle fenêtre)01net
- @01net: 730 millions de données volées ! La police a démantelé Stryx (nouvelle fenêtre)@01net
- @seblatombe: Un site de données volées fermé par la police : trois personnes arrêtées ! (nouvelle fenêtre)@seblatombe