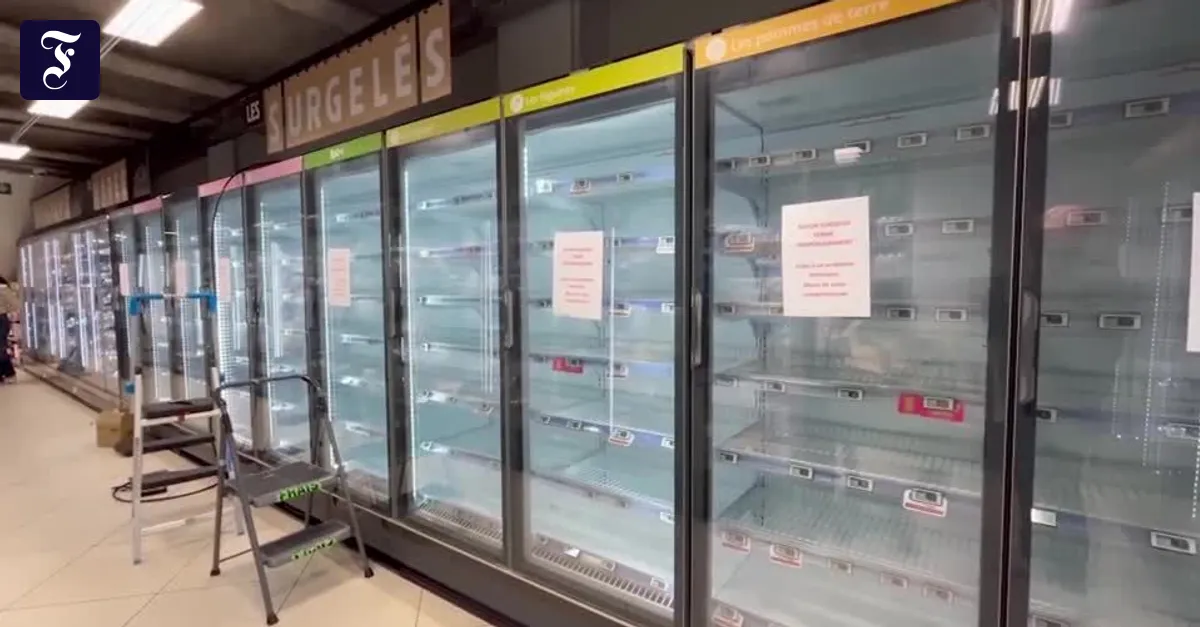
Après neuf pays européens, la cyberattaque contre les frigos de supermarchés touche aussi quelques magasins en Allemagne.
Dans la nuit du 1er au 2 novembre 2026, des pirates ont déréglé à distance les **contrôleurs de froid** de supermarchés (souvent d'anciens modèles **Danfoss** exposés sur Internet), faisant monter certaines températures jusqu'à **50 °C** dans au moins neuf pays européens selon l'AFP. En **Allemagne**, quelques magasins isolés (Rewe, Edeka, CAP) ont dû jeter des denrées. Les auteurs ne sont pas identifiés.
L'analyse
📌 **FAITS**:
- Dans la nuit du 1er au 2 novembre 2026, des pirates informatiques ont pris le contrôle à distance des systèmes de refroidissement de supermarchés européens.
- En Allemagne, les enseignes Rewe à Raesfeld (Münsterland), Edeka à Reisbach (Basse-Bavière) et CAP à Wuppertal ont subi la coupure ou le chauffage forcé de leurs congélateurs.
- Les pirates ont fait monter la température de certaines installations jusqu'à 50 °C, provoquant la décongélation immédiate et l'élimination préventive des denrées.
- Selon l'AFP, au moins neuf pays sont touchés (Belgique, Estonie, Finlande, Irlande, Italie, Luxembourg, Pays-Bas, Portugal, Suède) ; la BBC en compte dix avec l'Allemagne et la NZZ cite aussi le Danemark.
📍 **CONTEXTE**:
- Trois semaines plus tôt, en octobre 2026, une première vague avait ciblé les équipements de réfrigération de centaines de supermarchés en France (500 selon la NZZ, plus de 700 selon Public Sénat), objet d'une alerte du CERT-FR le 12 octobre.
- Aujourd'hui, ces attaques démontrent que l'accès direct par Internet à des logiciels industriels obsolètes du fabricant danois Danfoss constitue une vulnérabilité systémique pour la grande distribution.
👥 **ACTEURS**:
- **Danfoss** : Équipementier danois dont les logiciels de contrôle à distance obsolètes et connectés à Internet ont servi de porte d'entrée aux cyberattaquants.
- **BSI (Office fédéral allemand de la sécurité des systèmes d'information)** : Autorité de sécurité appelant de toute urgence à isoler et sécuriser les commandes industrielles accessibles en ligne.
- **Experts en cybersécurité** : John Billow (centre suédois de cybersécurité) et Jens Myrup Pedersen (professeur à l'université d'Aarhus) avertissent que les prochaines cibles pourraient être les réseaux d'énergie renouvelable (éoliennes, panneaux solaires).
- **Auteurs du piratage** : Non identifiés à ce jour ; le commissaire européen Christophe Hansen évoque une « tentative délibérée » contre l'approvisionnement alimentaire du continent.
📊 **ENJEUX**:
- **Pertes financières** : Les coûts directs liés à la perte de marchandises se chiffrent déjà à plusieurs millions d'euros.
- **Continuité de la chaîne du froid** : Risque d'indisponibilité en rayon des produits surgelés et frais pour les consommateurs.
- **Faillibilité technique** : L'utilisation de réseaux privés virtuels (VPN) a préservé les magasins protégés, révélant qu'un simple défaut de configuration logicielle expose l'ensemble de la chaîne logistique.
🔮 **PERSPECTIVES**:
- **Escalade des menaces** : Extension potentielle des attaques par déni de service ou sabotage aux installations de production d'énergie verte.
- **Durcissement réglementaire** : Renforcement attendu des normes européennes d'imposition de mises à jour de sécurité sur les dispositifs IoT industriels.
Contexte
Fait suite à la vague d'octobre 2026 contre les frigos de centaines de supermarchés français (500 selon la NZZ, plus de 700 selon Public Sénat), qui avait donné lieu à l'alerte CERT-FR CERTFR-2026-ALE-012.
Pourquoi c'est important
Ce piratage informatique montre qu'une simple faille sur un logiciel de réfrigération connecté peut paralyser la distribution alimentaire et forcer la destruction de tonnes de nourriture. Pour le consommateur, la vulnérabilité technique d'un sous-traitant industriel se traduit immédiatement par des rayons vides et un risque pour la chaîne du froid.
Acteurs clés
- Danfoss — Fabricant danois d'équipements de réfrigération
Systèmes logiciels obsolètes ciblés par les pirates - BSI — Office fédéral allemand de la sécurité des systèmes d'information
Appel à la sécurisation immédiate des commandes industrielles reliées à Internet - John Billow — Directeur du centre de cybersécurité suédois
Alerte sur les risques de ciblage futur des infrastructures renouvelables
Chiffres clés
- 9 selon l'AFP (10 avec l'Allemagne selon la BBC) — Pays touchés (AFP via Euronews / BBC)
- 3 (Rewe Raesfeld, Edeka Reisbach, CAP Wuppertal) — Magasins touchés en Allemagne cités par la FAZ (FAZ)
- 500 selon la NZZ ; plus de 700 selon Public Sénat ; « des centaines » selon l'AFP — Supermarchés français touchés lors de la première vague (NZZ / Public Sénat / AFP)
- 50 °C — Température atteinte dans certains congélateurs (NZZ / AFP)
- Plusieurs millions d'euros (estimation) — Estimation des dommages financiers (NZZ)
Et ensuite
Scénario Tendanciel : Multiplcation des attaques sur les dispositifs IoT vulnérables entraînant des pertes alimentaires répétées. Scénario de Rupture : Reconfiguration obligatoire sous VPN et interdiction des accès en ligne directs pour les commandes industrielles critiques.
Questions fréquentes
Pourquoi les congélateurs des supermarchés ont-ils dégelé ?
Des pirates ont pris la main sur des contrôleurs de réfrigération accessibles depuis Internet, souvent d'anciens modèles Danfoss (le CERT-FR cite aussi Copeland et Dixell pour la vague d'octobre), et ont modifié les consignes de température, jusqu'à 50 °C.
Quels pays européens sont touchés par la cyberattaque ?
Selon l'AFP, au moins neuf pays : Belgique, Estonie, Finlande, Irlande, Italie, Luxembourg, Pays-Bas, Portugal et Suède. La BBC en compte dix avec l'Allemagne, où la FAZ cite trois magasins isolés. La NZZ mentionne aussi le Danemark. En octobre, une première vague avait touché des centaines de supermarchés en France (500 selon la NZZ, plus de 700 selon Public Sénat).
Qui est responsable de ce piratage informatique ?
Les auteurs ne sont pas identifiés et rien n'a été revendiqué. Le commissaire européen Christophe Hansen parle d'une « tentative délibérée de perturber notre chaîne d'approvisionnement alimentaire » ; le parquet fédéral belge enquête.
Sources
- *Rewe und Edeka: Hacker greifen auch Kühltruhen in deutschen Supermärkten an* (nouvelle fenêtre)FAZ (Frankfurter Allgemeine Zeitung)
- *Europaweit gehackte Supermärkte: Experten warnen vor weiteren Angriffen* (nouvelle fenêtre)NZZ (Neue Zürcher Zeitung)
- Cyberattaque contre frigos de supermarchés dans neuf pays européens (nouvelle fenêtre)Euronews (FR)
- Ce que l'on sait du piratage des réfrigérateurs de supermarchés en Europe (nouvelle fenêtre)France 24
- Incident de sécurité ciblant les contrôleurs à distance des installations de réfrigération (nouvelle fenêtre)CERT-FR (ANSSI)
- Warning: Security Incidents in France Targeting Remote Controllers of Refrigeration Installations, patch immediately! (nouvelle fenêtre)CCB Belgium
- @welt: Rewe und Edeka – Deutscher Supermarkt meldet 50-Grad-Attacke auf Kühlschränke https://t.co/LvdId5NgNz https://t.co/Y9oMGbiJsy (nouvelle fenêtre)@welt
- @BERLINER_KURIER: Drei Wochen nach Frankreich stellen Hacker Kühltruhen in Belgien, Schweden, Irland und Estland auf bis zu 50 Grad. Auch ein Rewe-Markt in NRW meldet leere Kühlregale. https://t.co/… (nouvelle fenêtre)@BERLINER_KURIER
- @Reuters: Cyberattack on fridges hits supermarkets across Europe https://t.co/nwoBUBV7Am (nouvelle fenêtre)@Reuters