La cyberattaque contre les frigos de supermarchés, qui a fait monter la température à 50°C, provoque des pertes massives et une enquête de l'OFAC.
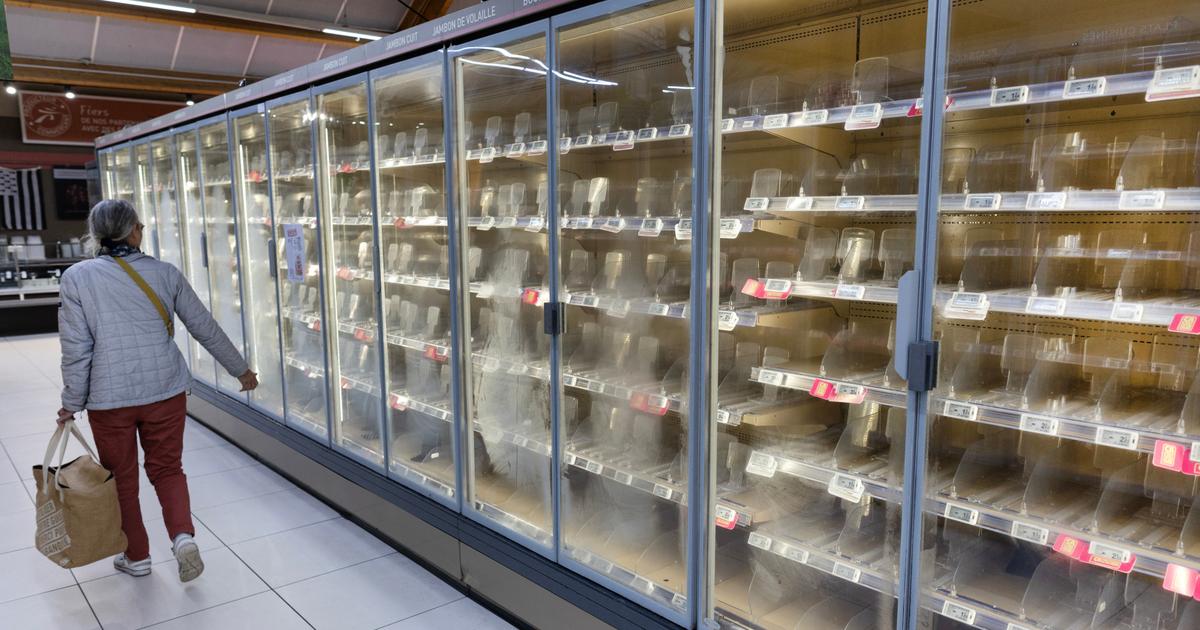
Dans la nuit du 11 au 12 octobre 2026, des pirates ont pris la main à distance sur les contrôleurs de froid de centaines de supermarchés français et poussé le dégivrage jusqu'à 50°C, forçant à jeter des produits frais. Le CERT-FR liste les contrôleurs Danfoss AK-SM et AK-SC, Dixell xweb et Copeland xweb. Le parquet de Paris a confié l'enquête à l'OFAC ; Sébastien Lecornu a demandé à l'ANSSI de se saisir du dossier (Le Figaro). L'ancienneté de la faille n'est pas établie : « connue depuis juillet » selon un responsable cyber cité par Clément Domingo (01net), failles documentées jusqu'en avril 2025 selon une experte citée par franceinfo.
L'analyse
📌 **FAITS**
- Dans la nuit du 11 au 12 octobre 2026, une cyberattaque massive a visé les systèmes de réfrigération de supermarchés français.
- Enseignes touchées : Coopérative U, Intermarché, Monoprix, Carrefour, E.Leclerc.
- Les pirates ont pris le contrôle à distance des contrôleurs et porté la température à 35, 50, voire 80 degrés.
- Cause identifiée : version obsolète du logiciel danois Danfoss, connectée à Internet sans VPN.
- Chez Coopérative U : 80 magasins touchés sur environ 2 000 ; coût de quelques dizaines de milliers à 200 000 euros par magasin.
- Le parquet de Paris a ouvert une enquête confiée à l'Office anti-cybercriminalité (OFAC).
- Le CERT-FR a mis à jour son alerte, révélant que d'autres systèmes (Copeland, Dixell) ont aussi été compromis.
📍 **CONTEXTE**
- Les objets connectés industriels sont souvent vulnérables par défaut. Aujourd'hui, cela signifie que la sécurité des chaînes du froid est un enjeu critique pour la distribution alimentaire.
- Aucun précédent de cette ampleur n'a été signalé en France sur des infrastructures de réfrigération.
👥 **ACTEURS**
- **Dominique Schelcher**, PDG de Coopérative U, dénonce une attaque « gravissime » et précise que ses magasins ne sont pas clients directs de Danfoss mais de frigoristes.
- **Sébastien Lecornu** a demandé à l'ANSSI de se saisir du dossier.
- **L'OFAC** (Office anti-cybercriminalité) mène l'enquête.
- **Le CERT-FR** (Centre gouvernemental de veille, d'alerte et de réponse aux attaques informatiques) a élargi son alerte.
📊 **ENJEUX**
- Pertes économiques massives : destruction de produits frais, coûts de remplacement et de nettoyage.
- Confiance des consommateurs dans la sécurité alimentaire.
- Vulnérabilité des objets connectés industriels : la faille Danfoss est connue mais non corrigée sur de nombreux sites.
- Enquête judiciaire pour identifier les auteurs et leur mobile.
🔮 **PERSPECTIVES**
- **Scénario tendanciel** : si les correctifs ne sont pas déployés rapidement, d'autres attaques pourraient survenir, ciblant d'autres équipements connectés.
- **Scénario de rupture** : une réglementation imposant des normes de sécurité pour les objets connectés industriels pourrait émerger, comme cela a été le cas après d'autres cyberattaques majeures.
Contexte
Similaire à la cyberattaque NotPetya de 2017 qui avait paralysé des entreprises mondiales, mais ici ciblant des infrastructures de réfrigération.
Pourquoi c'est important
Cette cyberattaque touche directement le consommateur : des produits frais ont été détruits, et la sécurité alimentaire a été compromise dans des centaines de magasins. Elle révèle aussi la fragilité des infrastructures critiques connectées, un enjeu qui concerne chaque citoyen.
Acteurs clés
- Dominique Schelcher — PDG de Coopérative U
Dénonce une attaque « gravissime » - Sébastien Lecornu — Ministre (non précisé)
A demandé à l'ANSSI de se saisir du dossier - CERT-FR — Centre gouvernemental de réponse aux attaques informatiques
A mis à jour son alerte pour inclure d'autres systèmes
Chiffres clés
- 50 — Température atteinte (Le Figaro)
- 80 — Magasins Coopérative U touchés (Le Figaro)
- 180 000 - 200 000 — Coût par hypermarché (Le Figaro)
- 150 — Magasins Intermarché touchés (au moins) (01net)
- 300 — Magasins Intermarché/Netto touchés (franceinfo)
- 270 000 — Pertes à Haguenau (01net)
- 3 700 — Interfaces Danfoss exposées sur Internet (Shodan via 01net)
Et ensuite
Scénario tendanciel : si les correctifs ne sont pas déployés, d'autres attaques pourraient viser des équipements similaires. Scénario de rupture : une réglementation sur la sécurité des objets connectés industriels pourrait être imposée, comme après d'autres cyberattaques majeures.
Questions fréquentes
Comment les pirates ont-ils pris le contrôle des frigos des supermarchés ?
Ils ont pris la main à distance sur des contrôleurs de froid exposés sur Internet (Danfoss AK-SM et AK-SC, Copeland xweb et Dixell xweb selon le CERT-FR). Le Figaro met en cause une version obsolète du logiciel Danfoss qui « serait » reliée directement à Internet sans VPN. La faille serait « connue depuis juillet » selon un responsable cyber cité par Clément Domingo (01net) ; une experte citée par franceinfo parle de failles documentées jusqu'en avril 2025.
Quelles enseignes ont été touchées par la cyberattaque ?
Coopérative U, Intermarché, Monoprix, Carrefour et E.Leclerc (Le Figaro). Intermarché/Netto : au moins 150 magasins selon 01net, au moins 300 selon franceinfo ; Coopérative U : 80 magasins sur environ 2 000 selon son PDG (Le Figaro) ; Carrefour : 80 et Monoprix : une trentaine selon franceinfo. Aucun total officiel.
Qui enquête sur cette cyberattaque ?
Le parquet de Paris a ouvert une enquête, confiée à l'Office anti-cybercriminalité (OFAC). L'ANSSI a également été saisie par Sébastien Lecornu.
Sources
- *Cyberattaque contre des supermarchés : après le fabricant Danfoss, d’autres systèmes de réfrigération ont été visés* (nouvelle fenêtre)Le Figaro
- *Piratage des systèmes frigorifiques de supermarchés : le patron de Coopérative U dénonce une attaque «gravissime»* (nouvelle fenêtre)Le Figaro
- Cyberattaque nationale contre les supermarchés : la situation est encore pire que prévu, une seconde cible dans la tourmente (nouvelle fenêtre)01net
- 50°C dans les frigos : une cyberattaque oblige Intermarché, Leclerc et Super U à jeter leurs produits frais (nouvelle fenêtre)01net
- Incident de sécurité ciblant les contrôleurs à distance des installations de réfrigération (CERTFR-2026-ALE-012) (nouvelle fenêtre)CERT-FR (ANSSI)
- Un piratage "pas si sophistiqué que ça" : ce que l'on sait de la cyberattaque qui a fait monter en température les frigos de supermarchés (nouvelle fenêtre)franceinfo
- @ANSSI_FR: MàJ ⚠️ Incident de sécurité ciblant les contrôleurs à distance des installations de réfrigération Danfoss série AK-SM, AK-SC ainsi que Copeland xweb et Dixell xweb. (nouvelle fenêtre)@ANSSI_FR
- @Numerama: Après Danfoss, un deuxième fabricant de régulateurs de froid, Dixell, serait visé par la cyberattaque : un Leclerc du Tarn a dû jeter toute sa marchandise réfrigérée. (nouvelle fenêtre)@Numerama
- @01net: Cyberattaque : les supermarchés en danger ! Un Leclerc près d'Albi a souffert d'une rupture de la chaîne du froid, révélant une menace bien plus large. (nouvelle fenêtre)@01net
- @franceinfo: Un piratage "pas si sophistiqué que ça" : ce que l'on sait de la cyberattaque qui a fait monter en température les frigos de supermarchés (nouvelle fenêtre)@franceinfo