Piratage des réfrigérateurs de supermarchés en Europe : l'attaque revendiquée, qui en est à l'origine ?
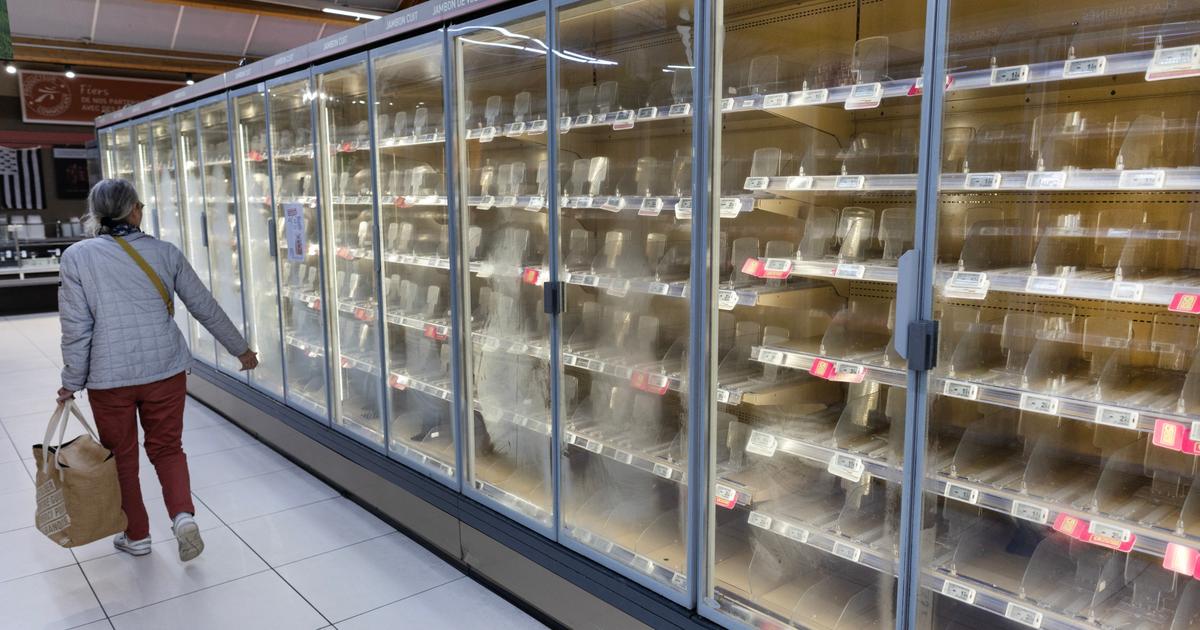
Une **cyberattaque massive** vise les systèmes de réfrigération de supermarchés dans au moins **12 pays européens**. En exploitant des vulnérabilités sur des **contrôleurs industriels anciens**, les pirates ont modifié les températures, provoquant le **dégivrage de congélateurs** sans qu'aucune revendication n'ait été formulée à ce jour.
L'analyse
📌 **FAITS**:
- Le 12 octobre 2026, un premier piratage d'équipements frigorifiques est identifié dans des supermarchés en France.
- Dans la nuit du 1er au 2 novembre 2026, la cyberattaque gagne la Belgique, la Suède et le Luxembourg.
- Le 3 novembre 2026, l'alerte concerne au moins 12 pays européens, dont l'Allemagne, l'Italie, le Royaume-Uni, la Roumanie, la Finlande, l'Estonie, l'Irlande, le Portugal et les Pays-Bas.
- En Belgique, des enseignes comme Carrefour (15 magasins sur 700), Ahold Delhaize, Intermarché et Colruyt enregistrent des pannes. En Suède (chez ICA et Coop), des réfrigérateurs montent jusqu'à 50 °C.
- En Italie, une vingtaine d'établissements en Sicile (groupe Radenza) ainsi que des entreprises agroalimentaires en Toscane et Émilie-Romagne subissent la hausse des températures.
📍 **CONTEXTE**:
- L'attaque tire parti de failles de sécurité dans des contrôleurs industriels anciens (notamment de marque Danfoss) gérant la température des vitrines et meubles frigorifiques.
- Vincent Strubel, directeur de l'Anssi, pointe des « défauts de sécurisation élémentaire » sur ces équipements directement connectés à Internet.
- Les cyberattaquants sont passés par les centres d'appels gérant la télégestion des installations pour modifier les paramètres de contrôle et forcer le dégivrage des rayons surgelés (programmés normalement à -20 °C).
👥 **ACTEURS**:
- **Les cyberattaquants** : L'attaque n'a pas été revendiquée. Selon les premiers éléments d'analyse, il s'agirait d'acteurs « semi-amateurs » plutôt que d'un groupe étatique.
- **Les enseignes de grande distribution** : Carrefour, Delhaize, Colruyt, ICA, Coop et d'autres ont dû fermer ou vider leurs rayons impactés.
- **Les autorités judiciaires et de cybersécurité** : L'Anssi en France et le parquet fédéral belge, qui a ouvert une enquête officielle.
📊 **ENJEUX**:
- **Gaspillage et pertes financières** : Des dizaines de kilos de marchandises décongelées ont dû être jetés par magasin, entraînant des dégâts chiffrés à plusieurs milliers d'euros par établissement.
- **Cybersécurité industrielle (OT)** : Démonstration de la vulnérabilité des systèmes de gestion des bâtiments et de la chaîne du froid face à des attaques peu sophistiquées mais à fort impact opérationnel.
🔮 **PERSPECTIVES**:
- Audit et sécurisation urgente des accès distants aux centrales frigorifiques dans la distribution européenne.
- Évolution nécessaire des protocoles d'isolation réseau pour empêcher l'accès aux contrôleurs industriels obsolètes.
Contexte
Ce piratage transfrontalier fait suite à une première attaque ciblée sur des supermarchés en France le 12 octobre 2026.
Pourquoi c'est important
Cette vague de piratages touche directement la sécurité de la chaîne alimentaire quotidienne. Pour le consommateur, la déconnexion forcée des frigos entraîne des pertes immédiates de denrées en rayon, sans risque sanitaire direct puisque les commerçants jettent systématiquement les produits décongelés.
Acteurs clés
- Vincent Strubel — Directeur général de l'ANSSI
Pointe des vulnérabilités de sécurité élémentaires sur les contrôleurs industriels - Parquet fédéral belge — Autorité judiciaire
A ouvert une enquête officielle sur les cyberattaques touchant les commerces en Belgique - Groupe Radenza — Gestionnaire des supermarchés Coop en Sicile
Confirme le piratage de quatre établissements et le déclenchement forcé du dégivrage
Chiffres clés
- 12 — Pays européens touchés (Le Figaro)
- 15 sur 700 — Magasins Carrefour impactés en Belgique (Le Figaro / Carrefour)
- 50 °C — Température atteinte dans un supermarché suédois (Le Figaro)
Et ensuite
Scénario Tendanciel : Multiplication des attaques opportunistes contre d'autres installations industrielles (OT) non mises à jour et directement accessibles par Internet.
Scénario de Rupture : Audit massif et fermeture des accès distants non sécurisés dans les réseaux gérant la chaîne du froid au niveau européen.
Questions fréquentes
Qui est à l'origine du piratage des réfrigérateurs de supermarchés en Europe ?
L'attaque n'a pas été revendiquée. Les experts privilégient la piste de hackers semi-amateurs exploitant des failles connues sur des contrôleurs connectés anciens, et écartent l'hypothèse d'un acteur étatique.
Quels pays et quelles enseignes sont concernés ?
Une douzaine de pays européens sont touchés, notamment la Belgique, la Suède, l'Italie, l'Allemagne et le Royaume-Uni. Des enseignes comme Carrefour, Delhaize, Colruyt, ICA et Coop ont constaté des pannes.
Existe-t-il un risque pour la santé des consommateurs ?
Aucun risque sanitaire n'a été constaté, les magasins ayant jeté les denrées décongelées dès la constatation de la rupture de la chaîne du froid.
Sources
- *Allemagne, Italie, Belgique, Suède… Après la France, des milliers de frigos de supermarchés victimes d’une cyberattaque en Europe* (nouvelle fenêtre)Le Figaro
- *Nouvelle cyberattaque visant des réfrigérateurs : une douzaine de pays européens désormais concernés* (nouvelle fenêtre)Le Figaro
- Frigos piratés : cyberattaque contre des supermarchés en Europe (nouvelle fenêtre)La Version Courte
- 🔴 Cyberattaque : des supermarchés piratés en Europe ! (nouvelle fenêtre)RACONOMIE
- 🟧 CYBER ATTAQUE "Le piratage qu'a subi la grande distribution est terrible. C'est une atteinte à notre sécurité alimentaire. Je propose d'interdire les réfrigérateurs et les congélateurs et revenir à la conservation au sel" -Marine Tondelier (nouvelle fenêtre)Sproutnik en français
- "Cyberattaque des frigos de supermarchés : l'Anssi pointe des défauts de sécurisation élémentaires" #CyberSécurité #Frigos #SuperMarchés #ANSSI #CyberAttaques ... www.generation-nt.com/actualites/c... (nouvelle fenêtre)Gaby Wald